GitHub Copilot ya no necesita que elijas el modelo de IA que hará cada trabajo. GitHub ha presentado Copilot Fusion en Universe 2026, su conferencia anual, que se celebra el 28 y el 29 de octubre en San Francisco, y la declara disponible de forma general, sin la etiqueta de prueba. Fusion decide en cada tarea si basta con un modelo o si conviene que trabajen varios, buscando el equilibrio entre calidad, velocidad y coste. Hasta ahora escogías en una lista entre modelos de OpenAI, Anthropic o Google, o dejabas que el modo Auto eligiera uno por petición.
Fusion llega con novedades para la aplicación de Copilot, un buscador para agentes, tres funciones de seguridad y una ampliación de infraestructura. Detrás de todo está el volumen de trabajo que recibe GitHub. En septiembre registró 7.400 millones de commits, cada uno un paquete de cambios guardado en el historial de un proyecto (si te suena a chino, aquí tienes los conceptos básicos de GitHub). Son cinco veces más que en septiembre de 2025, y la compañía atribuye el salto a la demanda de agentes de IA, programas que reciben un encargo y lo ejecutan paso a paso.
Cómo decide Copilot Fusion
Fusion tiene tres niveles, Standard, High y Max, que eliges según el esfuerzo que pida la tarea. Copilot analiza cuánto razonamiento, generación de código, depuración y uso de herramientas exige el encargo, y con eso decide si lo resuelve un modelo o lo reparte entre varios. Desde el 30 de septiembre, GitHub probaba una idea parecida, HydraFusion, en la que un modelo rápido hacía un borrador y otro más potente lo revisaba o lo rehacía si no superaba un control de calidad. GitHub no ha confirmado que Fusion derive de ella.
GitHub asegura que Fusion Max se queda a dos puntos de Opus 5.5 Max, de Anthropic, en el Coding Agent Index de Artificial Analysis, una clasificación que mide cómo resuelven tareas de programación los agentes de IA. Según la misma cifra, lo consigue a mitad de coste y tardando un 40% menos por tarea, es decir, casi el mismo resultado por la mitad de créditos. GitHub no dice en qué planes de Copilot está Fusion ni cuánto consume cada nivel.
Si se confirma, ese ahorro se nota en la factura porque Copilot cobra por consumo desde el 1 de junio. Cada plan incluye una cantidad de créditos de IA y cada modelo los gasta según su tarifa por el texto que lee y escribe.
Proyectos, conectores y un buscador para agentes
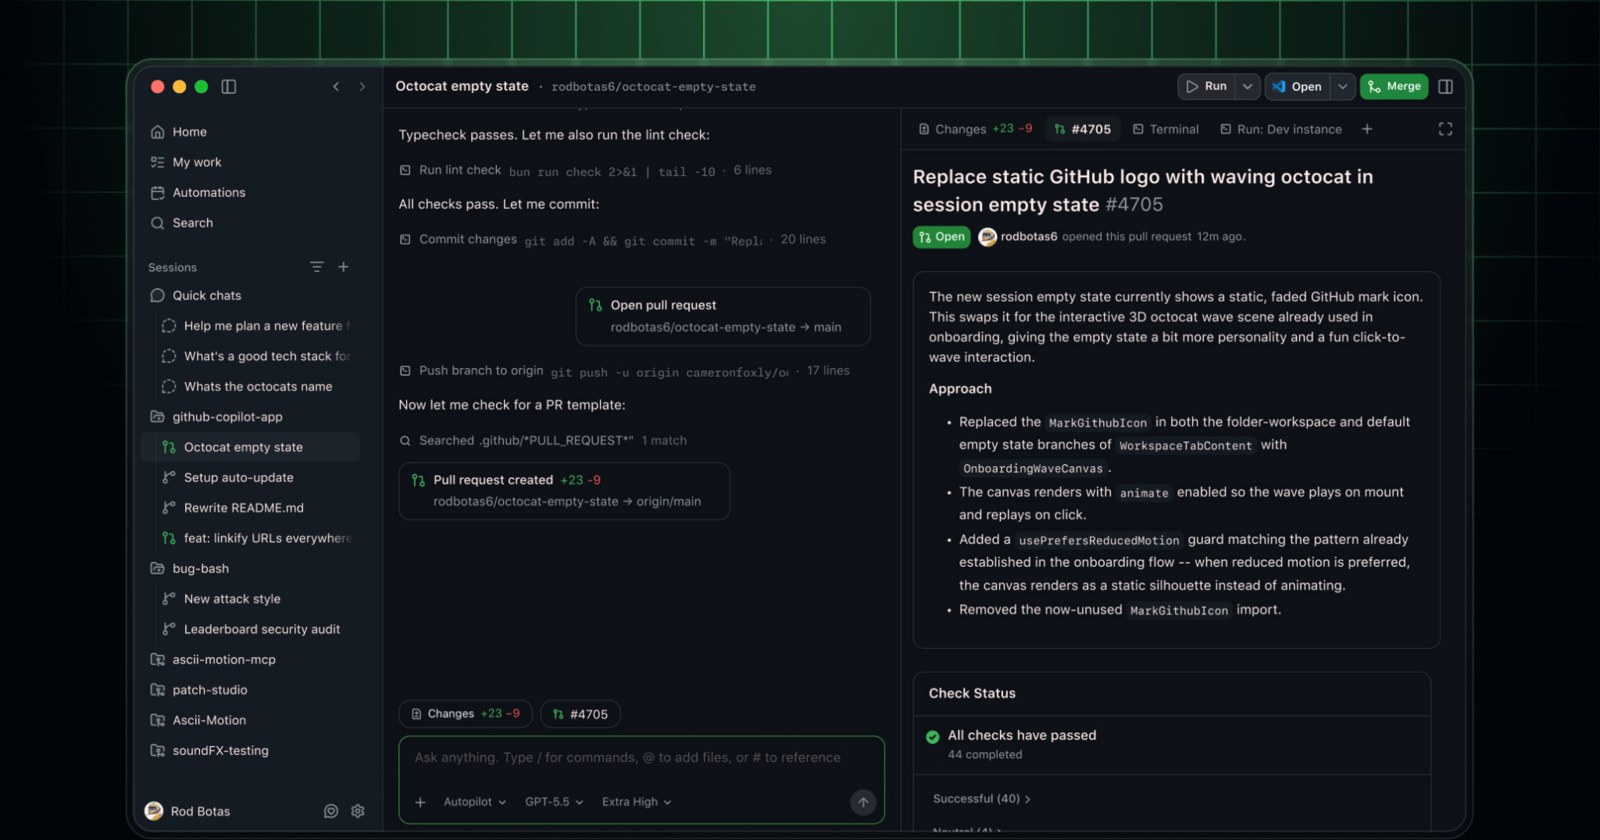
La aplicación de escritorio de Copilot, que ya podía manejar otros programas del ordenador, recibe tres añadidos. Copilot Projects crea un espacio que no desaparece al cerrar la sesión. Reúne objetivo, contexto, sesiones y resultados para seguir varias tareas en paralelo desde un mismo sitio, sin abrir cada mañana un chat nuevo y volver a explicarlo todo. Está disponible en la aplicación desde hoy y puede repartir el trabajo de los agentes entre varios repositorios a la vez.
Copilot Connectors simplifica la conexión con servidores MCP como los de Vercel, Cloudflare o Sentry. MCP es un estándar abierto que permite a una IA consultar herramientas externas. Con él, Copilot puede leer, por ejemplo, los errores que Sentry ha registrado en tu aplicación sin que copies y pegues nada. GitHub no detalla qué pasos ahorra frente a la configuración actual, y dice que Connectors funcionará en la aplicación, la terminal, VS Code y la revisión de código de Copilot. Antes de conectar una cuenta, conviene revisar qué permisos le das a un agente.
Copilot Automations guarda tareas de agentes para reutilizarlas sin repetir el encargo, con controles sobre dónde se ejecutan, qué pueden hacer y cuánto pueden gastar. Se ejecutan en la nube y pueden arrancar a mano, cuando ocurre algo en el repositorio o según un calendario. GitHub añade que aprenden de los resultados y proponen mejoras, que alguien revisa antes de aplicarlas.
Fuera de la aplicación, GitHub agentic search busca en las sesiones de agentes, el código, las incidencias, los pull requests (las propuestas de cambio que alguien revisa antes de aceptarlas), las revisiones y los commits. Es de solo lectura, así que no puede modificar nada, y cada organización decide a qué información accede. En lugar de una lista de resultados devuelve un plan de acción, y GitHub lo presenta como una forma de no repetir trabajo. Si otro agente ya investigó un fallo parecido, la nueva tarea puede partir de ahí.
Copilot llega además a todos los usuarios de GitHub Enterprise, y los administradores deciden quién lo usa sin comprar licencias adicionales. Hasta ahora, cada puesto necesitaba una licencia como Copilot Business, de 19 dólares por usuario al mes con 19 dólares en créditos. Con el cambio, la empresa paga solo los créditos de IA que consume. Se contrata desde hoy a través del equipo comercial de GitHub, el alta por cuenta propia llegará más adelante y quien ya tenga Copilot Business o Enterprise puede quedarse en su plan o cambiarse cuando quiera.
Tres funciones de seguridad para el código y sus dependencias
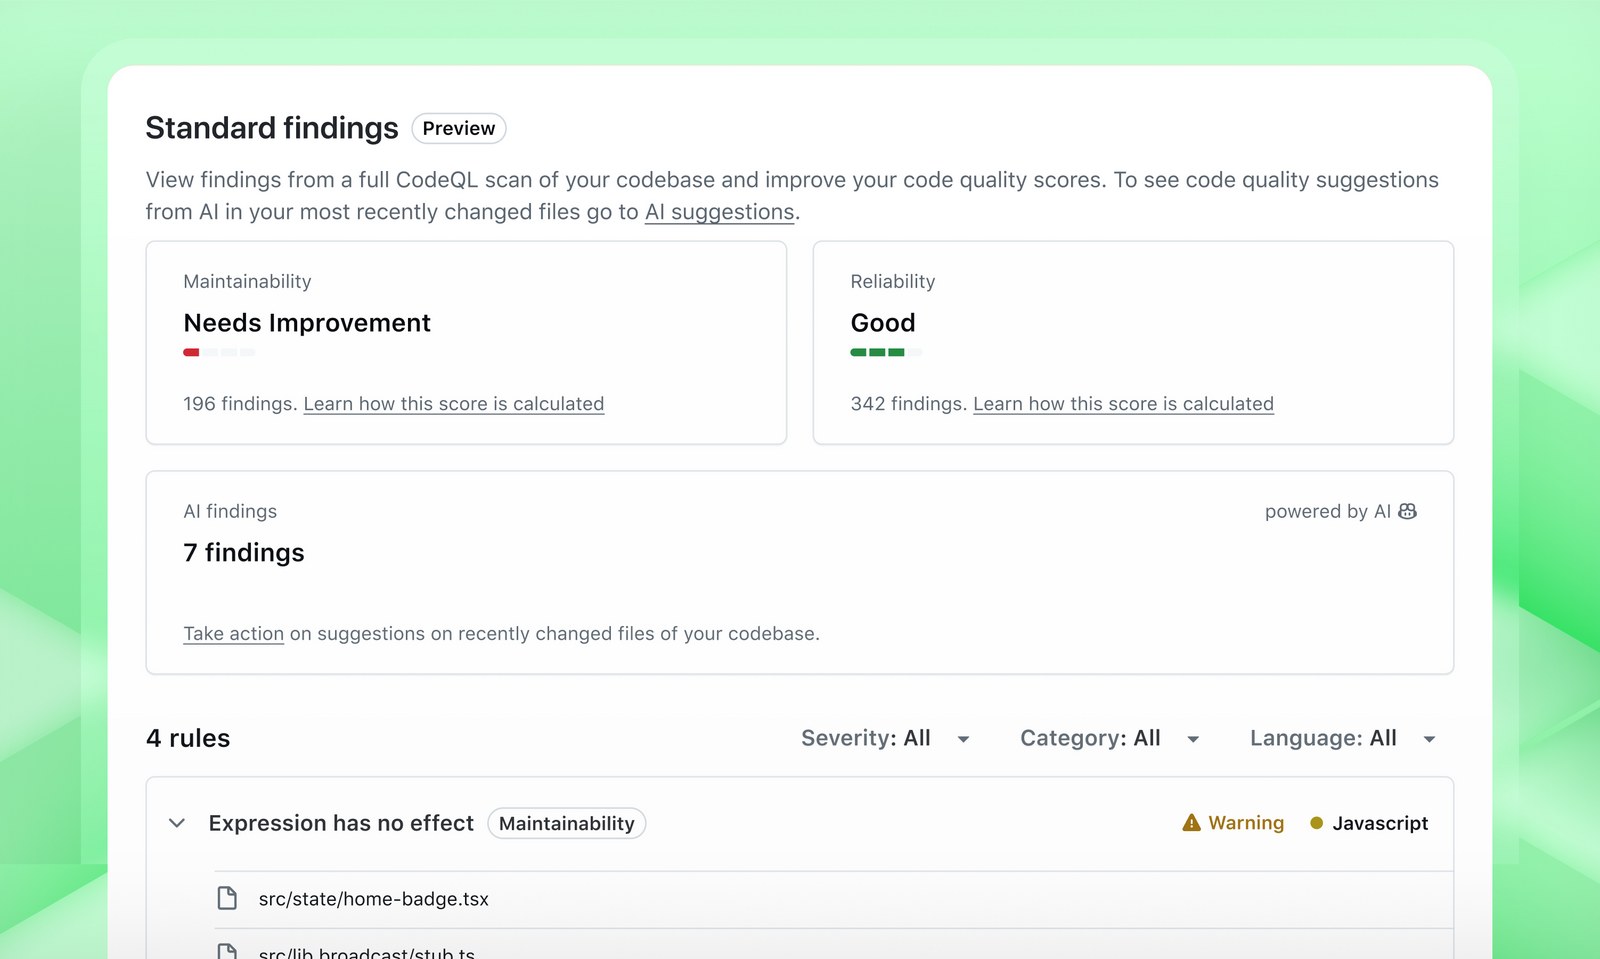
AI Scans revisa cada pull request en busca de vulnerabilidades en lenguajes que no cubre el análisis por reglas de GitHub, y también repasa el código que ya se había aceptado. Ese análisis por reglas es CodeQL, que convierte el código en una base de datos y le lanza consultas que describen fallos conocidos. Funciona con Python, JavaScript, Java o Rust, entre otros, pero no con PHP, el lenguaje en el que está escrito WordPress. Una IA no necesita que alguien haya escrito antes reglas para ese lenguaje, aunque GitHub no ha detallado cuántos falsos avisos genera.
Reachability analysis ataca otro problema, el exceso de alertas. Muchas señalan una función vulnerable dentro de una librería que tu proyecto instala pero nunca ejecuta. La nueva función muestra si tu código llama de verdad a esa función y enseña la ruta de llamadas, la cadena de funciones que lleva hasta ella, para que el equipo lo compruebe en GitHub y arregle primero lo que está expuesto.
Package firewall comprueba cada paquete de npm, el gran almacén de librerías de JavaScript, contra las políticas de la empresa antes de instalarlo, y bloquea el malware conocido y las vulnerabilidades críticas. Llega casi tres meses después del ataque contra Keyv y otras librerías. El 4 de agosto aparecieron versiones manipuladas de al menos 444 paquetes que sumaban más de 2.000 millones de instalaciones al mes, y bastaba con ejecutar npm install para que un script robara tokens de npm y GitHub o credenciales de AWS. Un filtro previo a la instalación corta ese ataque solo si el paquete ya está marcado como malicioso cuando alguien lo instala.
Por qué GitHub reconstruye su infraestructura
La parte menos vistosa del anuncio responde a un año de caídas. El 17 de agosto, la plataforma estuvo 7 horas y 47 minutos con fallos en la web, el inicio de sesión, Actions, los pull requests y Copilot. Su director técnico explicó después que un componente de su centro de datos en el centro de Estados Unidos no escaló ante un pico de tráfico, y que el volumen mensual de commits se había duplicado desde abril. Febrero y abril ya habían acumulado siete incidentes graves cada uno, según el registro de IncidentHub.
Para absorber los 7.400 millones de commits de septiembre, GitHub dice estar ampliando su infraestructura con 4 millones de núcleos de procesador, 160 petabytes de almacenamiento rápido, 50 terabits por segundo de red y más capacidad para Actions, el servicio que ejecuta tareas automáticas. También está llevando la plataforma a varias regiones de Azure, la nube de Microsoft, un traslado que espera terminar a principios de 2027.
El cambio de fondo está en Git, el sistema que guarda el historial de cada repositorio. GitHub está separando la computación, las máquinas que atienden cada petición, del almacenamiento donde viven los datos, para que cada parte crezca por su lado. Según la compañía, eso multiplicará por 35 el rendimiento, sin detallar de qué operaciones, y dejará una capacidad de lectura prácticamente ilimitada, que es lo que se consume cada vez que una persona o un agente descarga un repositorio para trabajar.
El anuncio principal de GitHub no da precios ni fechas para Connectors, el buscador para agentes ni las tres funciones de seguridad.
La conversación empieza aquí
Accede con una cuenta de apoyo para comentar. Entrar
Todavía no ha comentado nadie. ¿Estrenas tú?