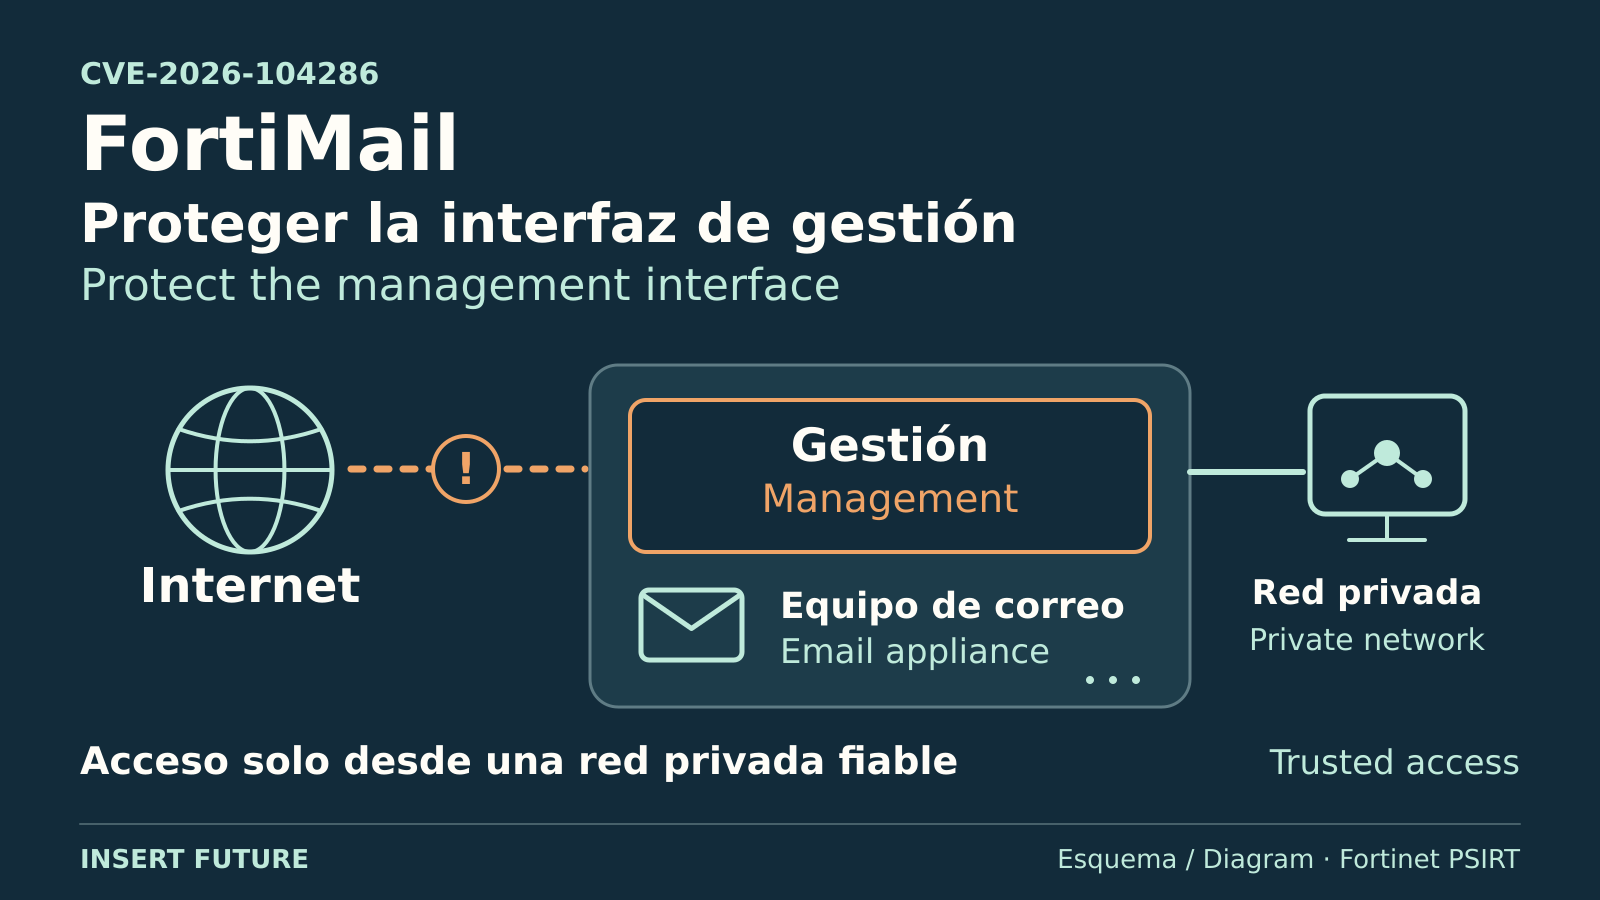
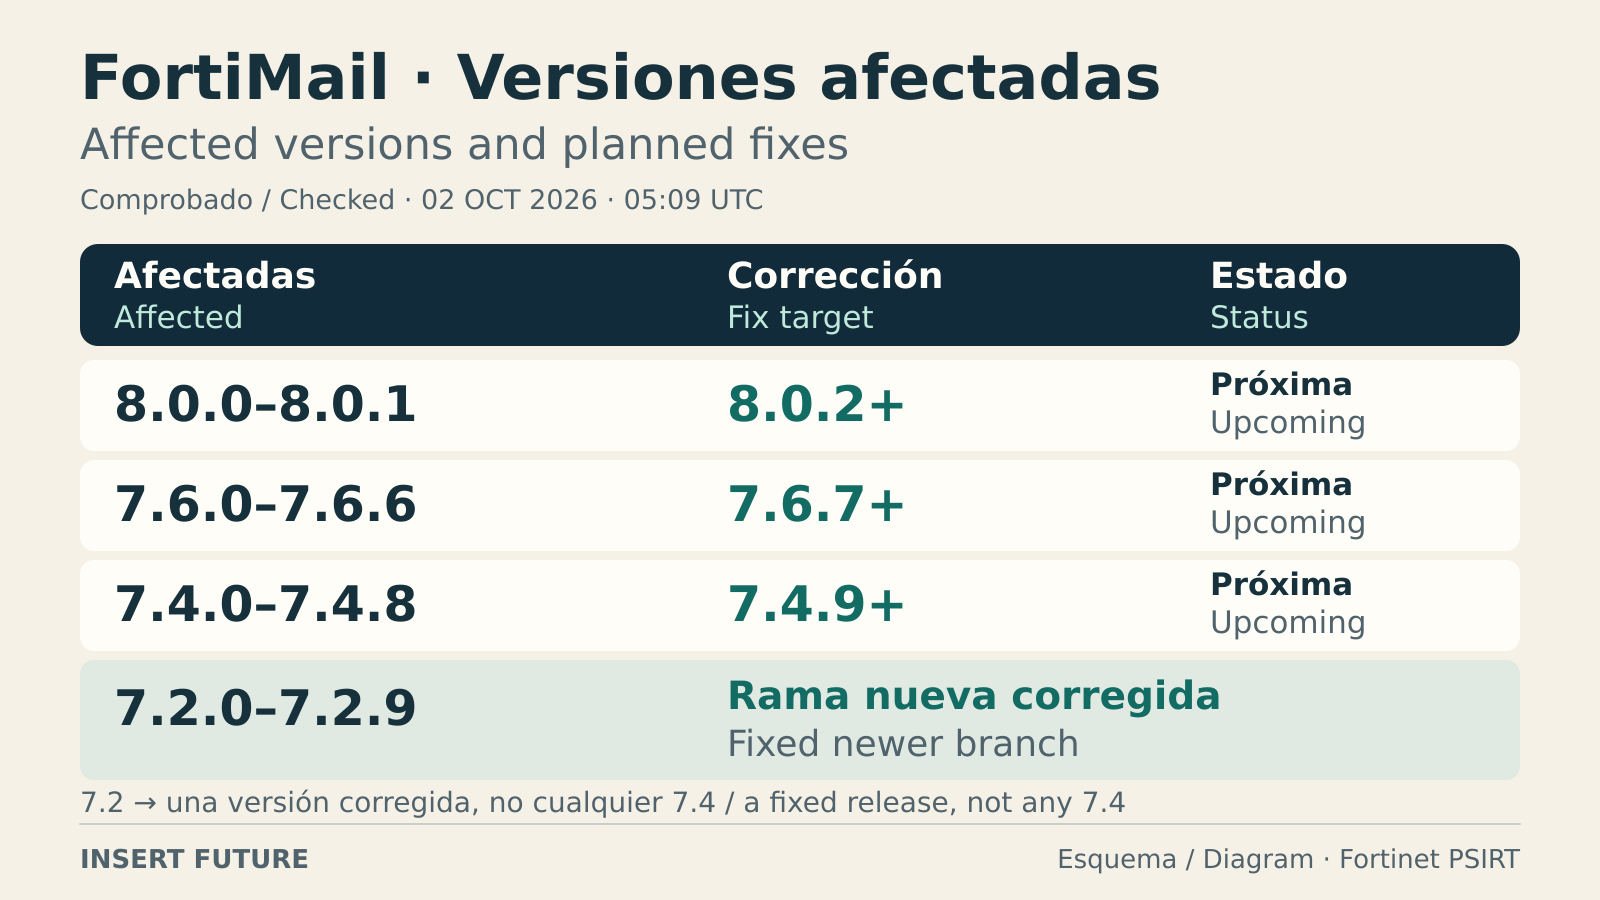
Fortinet ha confirmado que un fallo crítico de FortiMail ya se está explotando en ataques y pide a sus clientes aplicar medidas temporales de protección. El aviso se publicó el 1 de octubre. En la consulta del 2 de octubre a las 05:09 UTC, las versiones corregidas 8.0.2, 7.6.7 y 7.4.9 todavía figuraban como próximas, por lo que el fabricante recomienda actuar sin esperar al parche.
FortiMail protege el correo de organizaciones, por ejemplo filtrando mensajes maliciosos antes de que lleguen a los empleados. El aviso afecta a ese sistema, no a la aplicación con la que una persona lee Gmail u Outlook. Si no administras la infraestructura de correo, la comprobación corresponde al equipo informático o al proveedor que la mantiene.
Qué permite el fallo y qué versiones afecta
La vulnerabilidad se identifica como CVE-2026-104286. Según Fortinet, una persona sin credenciales puede enviar solicitudes a la interfaz web y conseguir que el sistema escriba archivos donde no debería. El fabricante clasifica el impacto como ejecución de código o comandos no autorizados y le asigna una gravedad de 9,8 sobre 10. La confirmación de ataques reales es lo que hace urgente revisar las instalaciones afectadas.
El problema está en el propio software de FortiMail. Cambiar la contraseña del correo no lo corrige. Tampoco es el mismo mecanismo que el robo de sesiones ya abiertas, que reutiliza una prueba de acceso obtenida previamente. En este caso, Fortinet señala que el atacante no necesita autenticarse.
- FortiMail 8.0.0 a 8.0.1. La corrección anunciada es 8.0.2 o posterior.
- FortiMail 7.6.0 a 7.6.6. La corrección anunciada es 7.6.7 o posterior.
- FortiMail 7.4.0 a 7.4.8. La corrección anunciada es 7.4.9 o posterior.
- FortiMail 7.2.0 a 7.2.9. Fortinet indica migrar a la rama 7.4 o superior, eligiendo una versión corregida: pasar a una 7.4 vulnerable no resuelve el fallo.
Las dos medidas temporales de Fortinet
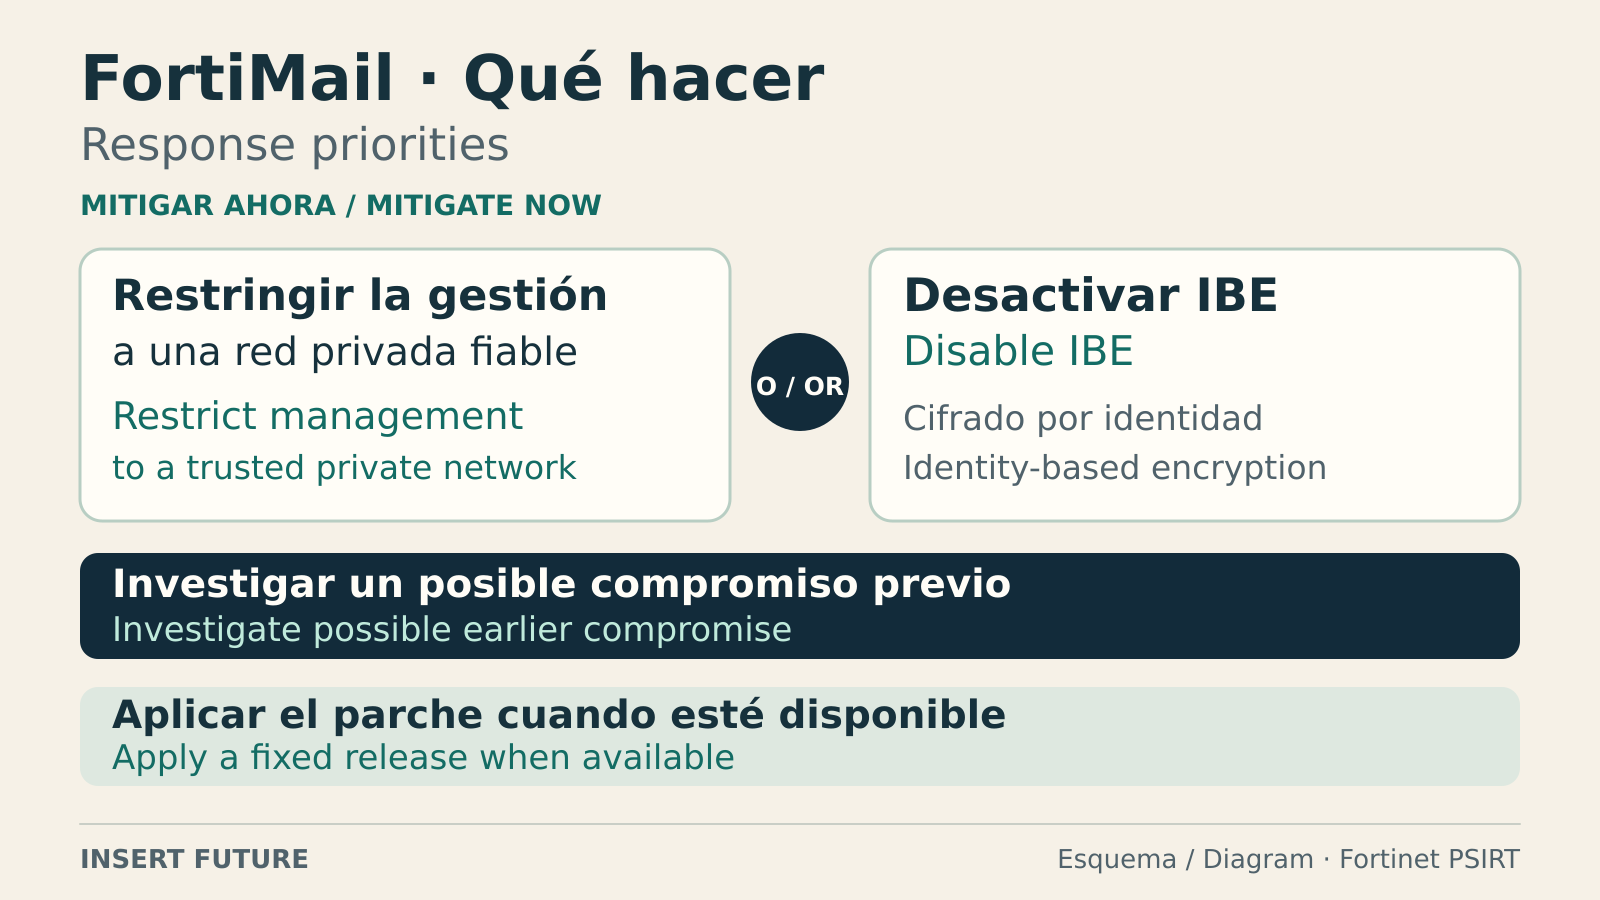
El fabricante propone desactivar la función IBE, utilizada para el cifrado de correo. Como alternativa, indica retirar de internet el acceso a la interfaz de administración de FortiMail o limitarlo a una red privada de confianza. Se trata de restringir el panel con el que se gestiona el sistema, no de cerrar indiscriminadamente todo el tráfico de correo.
Estas opciones requieren que el administrador compruebe cómo está configurado el servicio y qué funciones utiliza la organización. El aviso oficial incluye la instrucción exacta para desactivar IBE. Conviene consultar allí también el estado de los parches, porque una versión anunciada como próxima todavía no acredita que pueda instalarse.
Reducir la exposición no descarta una intrusión anterior
La agencia estadounidense CISA añadió el fallo el 1 de octubre a su catálogo de vulnerabilidades explotadas y marca la necesidad de análisis forense. Fortinet publica archivos modificados, direcciones y registros que los equipos de seguridad pueden contrastar para buscar señales de compromiso. Aplicar una mitigación no demuestra por sí solo que el sistema estuviera limpio antes.
Si aparecen indicios de intrusión, la recuperación debe coordinarse con el equipo de respuesta y el soporte del fabricante. Las copias separadas y con recuperación probada ayudan a conservar opciones, pero no sustituyen la investigación de un equipo comprometido. Los avisos consultados no cuantifican las organizaciones afectadas y CISA registra como desconocido el uso del fallo en campañas de secuestro de datos.
La conversación empieza aquí
Accede con una cuenta de apoyo para comentar. Entrar
Todavía no ha comentado nadie. ¿Estrenas tú?