Anthropic ha ampliado el Cyber Verification Program, o CVP, para dar a profesionales de ciberseguridad acceso a Claude con menos bloqueos en las tareas que necesitan para proteger sistemas. El anuncio del 6 de octubre integra el anterior CVP y Project Glasswing, y establece tres niveles según el trabajo autorizado.
El programa incluye Claude Opus 5.5, Sonnet 5.5 y Mythos 5.1. Solicitarlo exige demostrar quién eres y qué sistemas puedes investigar. Pagar una suscripción de Claude no concede por sí solo estos permisos. Google también mantiene un acceso restringido para Gemini Flash Cyber.
Qué permite cada nivel
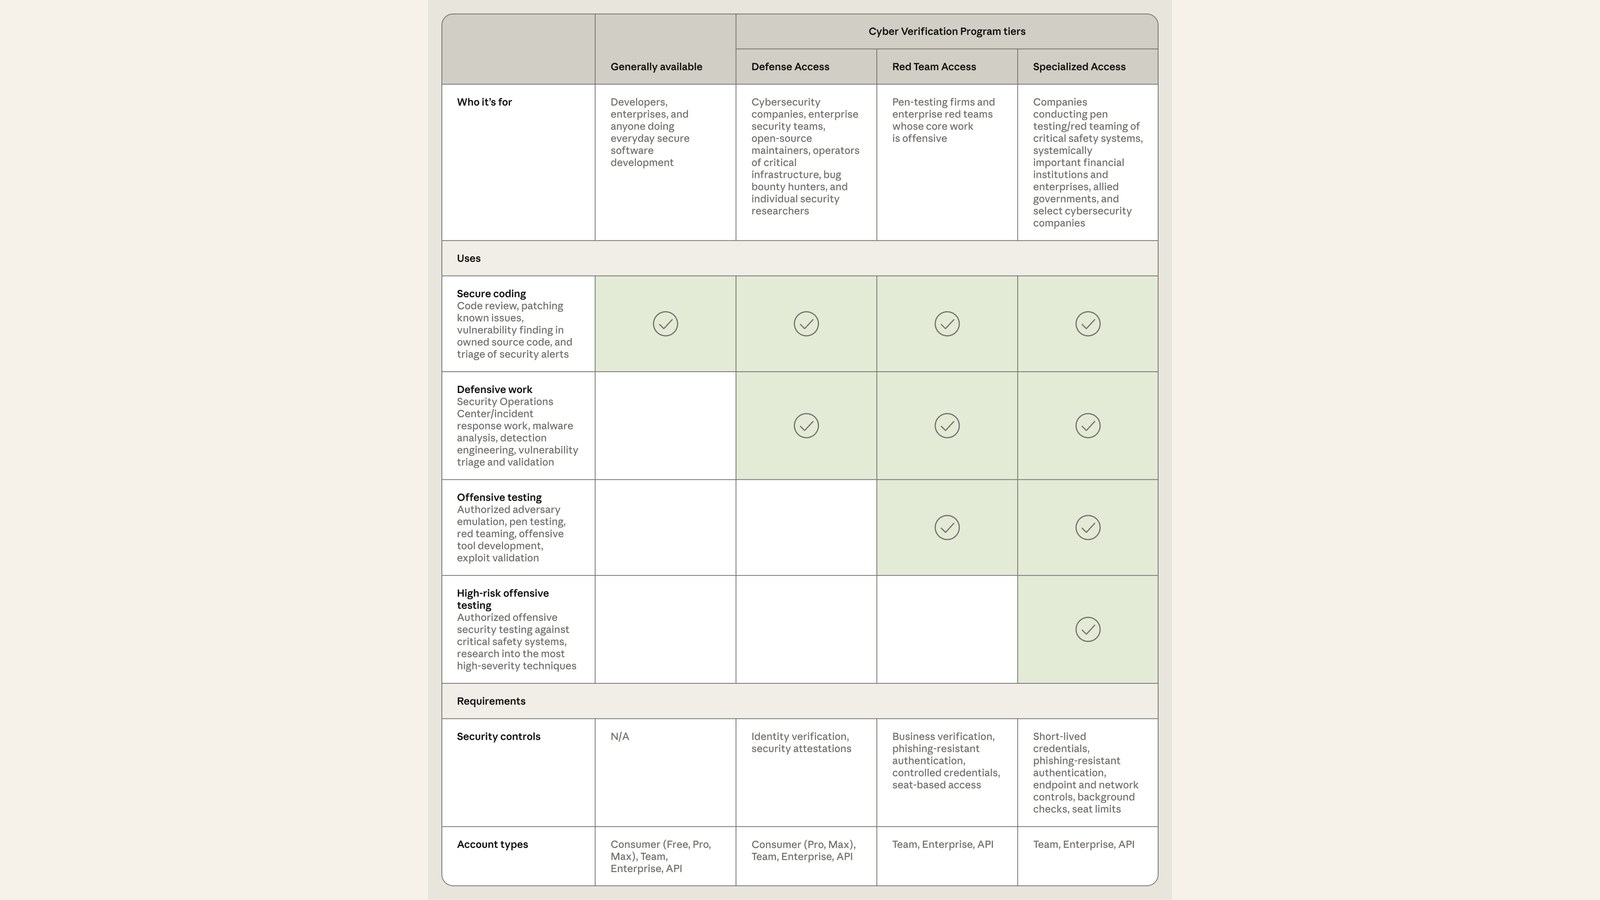
Defense Access está pensado para analizar programas maliciosos, investigar incidentes y comprobar vulnerabilidades en sistemas propios o que se mantienen. Pueden solicitarlo equipos de empresas, hospitales, universidades, pequeñas firmas de seguridad y mantenedores de software abierto. También admite investigadores individuales con un historial de fallos comunicados.
Red Team Access añade pruebas de penetración autorizadas, que consisten en intentar entrar en un sistema para localizar sus puntos débiles antes que un atacante. Está reservado a organizaciones, no a investigadores individuales. Conserva bloqueos frente a acciones que puedan causar daños físicos o interrupciones masivas.
Specialized Access reduce más las restricciones, pero queda limitado a organizaciones verificadas que prueban sistemas de alto riesgo, como redes eléctricas o sistemas de vuelo. Anthropic revisa cada caso con el Gobierno estadounidense. Los miembros actuales de Glasswing pasan a este nivel sin una nueva aprobación para los modelos que ya utilizan.
Cómo se solicita y se activa
La ayuda oficial indica que la solicitud se hace en el portal de verificación de Anthropic, desde Programs > Cyber Verification Program > Apply. Se presenta una solicitud por organización, con una descripción del trabajo y pruebas de los controles de seguridad. Los investigadores independientes pueden solicitar acceso individual para tareas defensivas.
Tras la aprobación, un administrador debe comprobar que los espacios de trabajo de la consola cumplen los requisitos del programa y tienen el acceso correspondiente. Anthropic mantiene instrucciones para asignarlo y resolver problemas de activación. La autorización para el programa y la disponibilidad en un proveedor concreto son comprobaciones distintas.
Retención de datos y límites de la prueba interna
CVP exige conservar datos para vigilar posibles abusos. Hay una excepción temporal para organizaciones que ya disponen de Fable o Mythos con retención cero. Anthropic prevé desplegar Enterprise Frontier Safeguards más adelante este otoño para que las organizaciones elegibles guarden los datos de supervisión en infraestructura de nube que controlen. No equivale a ejecutar el modelo en tu ordenador, una diferencia que explicamos en IA local frente a IA en la nube.
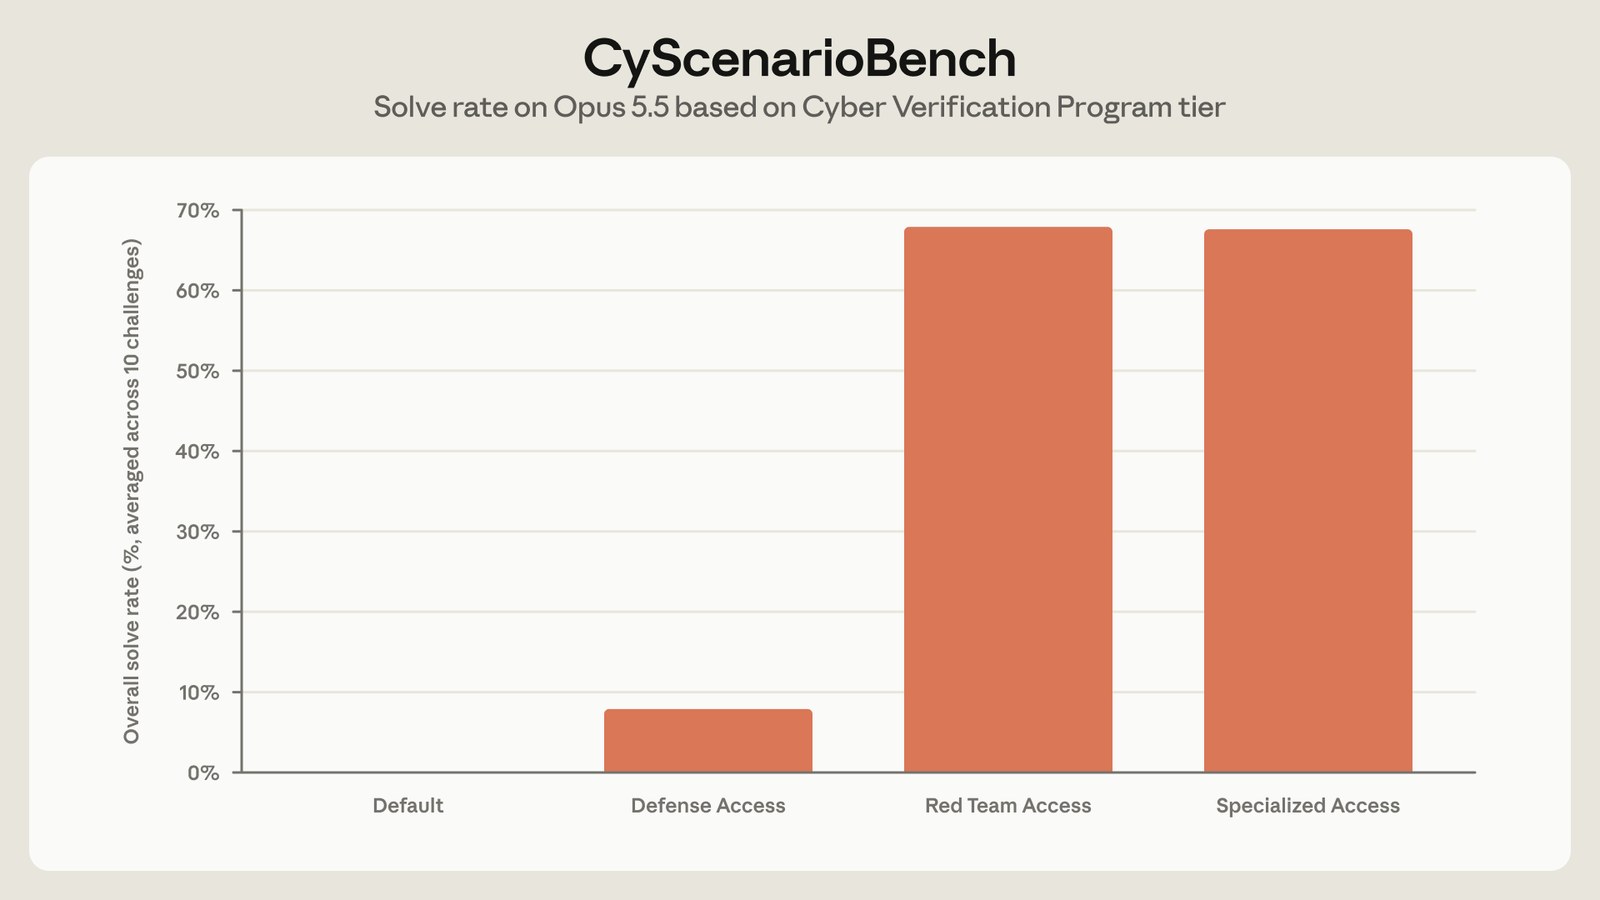
La gráfica de Anthropic recoge una evaluación interna con Opus 5.5. Red Team completó 34 de 50 intentos de escenarios ofensivos y no recibió bloqueos. Que una tarea no se bloquee no significa que siempre se resuelva, y ese ensayo tampoco demuestra seguridad en todos los sistemas reales. Para revisar código propio o corregir fallos conocidos se pueden seguir usando los modelos de acceso general sin solicitar CVP.
La conversación empieza aquí
Accede con una cuenta de apoyo para comentar. Entrar
Todavía no ha comentado nadie. ¿Estrenas tú?