Del informe de seguridad al lanzamiento de GPT-6 Astra
Actualización del 5 de septiembre. OpenAI presentó GPT-6 Astra el día 3, después de la publicación original de esta noticia. Ya contamos cómo acceder, cuánto cuesta y qué cambia frente a Sol. Esta pieza explica el informe de seguridad que precedió al lanzamiento.
El 1 de septiembre, OpenAI anunció que Astra estaba cerca de publicarse y lo identificó como su primer modelo con capacidad cibernética Critical. El informe técnico describía un sistema capaz de encontrar fallos desconocidos y combinar ataques sin instrucciones detalladas en cada paso. Esa clasificación no significa que todos sus usuarios reciban acceso a esas funciones.
En agosto, OpenAI solo había enseñado Astra resolviendo diez problemas matemáticos abiertos y se negaba a fijar una ventana de lanzamiento.
Qué significa que una IA tenga capacidad cibernética crítica
La etiqueta no significa simplemente que Astra programe mejor. Según el Preparedness Framework de OpenAI, hay dos caminos para cruzar el umbral crítico: descubrir y convertir en ataques fallos de día cero en numerosos sistemas endurecidos sin que una persona marque cada paso, o idear y ejecutar una estrategia completa contra un objetivo protegido partiendo de una orden general.
En ExploitBench, que mide la creación de exploits a partir de vulnerabilidades conocidas, Astra obtuvo un 100%. OpenAI preparó después una prueba interna con veinte fallos graves de V8, el motor que ejecuta JavaScript en navegadores como Chrome, revelados entre junio y agosto de 2026 para reducir el riesgo de que el modelo ya conociera las respuestas. Astra consiguió ejecutar código con más frecuencia que GPT-5.6 Sol, necesitó muchos menos tokens y, durante el proceso, descubrió y utilizó dos vulnerabilidades de día cero, fallos que no se conocían hasta entonces, que la empresa está comunicando a sus responsables.
Las evaluaciones dirigidas por expertos fueron más lejos. Astra construyó una cadena que comprometió un navegador endurecido, salió de su sandbox, el entorno que aísla su actividad del resto del equipo, y ejecutó órdenes en el equipo anfitrión con solo abrir un archivo HTML. En otro sistema protegido encadenó varios fallos hasta pasar de un usuario sin privilegios a root, con privilegios de administrador del sistema. Son resultados publicados por la propia compañía, no una auditoría independiente, y además corresponden al acceso especial de Daybreak Blue, no a la configuración que recibirá por defecto cualquier usuario.
OpenAI reanudó el gran entrenamiento de Astra el 28 de agosto
La confirmación también cierra una parte de la historia que empezó a comienzos de agosto, cuando OpenAI frenó su mayor entrenamiento porque no podía descartar estas capacidades. Tras el incidente en el que otros modelos de la empresa alcanzaron infraestructura de Hugging Face, la compañía detuvo durante dos semanas ciertas tareas de frontera, incluidas algunas relacionadas con Astra, mientras endurecía el aislamiento, el acceso a red y la vigilancia de sus agentes.
OpenAI recalca que Astra no participó en aquel incidente. El gran entrenamiento por refuerzo que seguía retenido se reanudó el 28 de agosto, una vez aplicadas las nuevas condiciones, aunque algunos experimentos pequeños continúan parados. Esa cronología importa porque convierte la seguridad en parte del desarrollo y no en un filtro añadido al final: es precisamente la exigencia que el nivel crítico impone dentro del marco de la empresa.
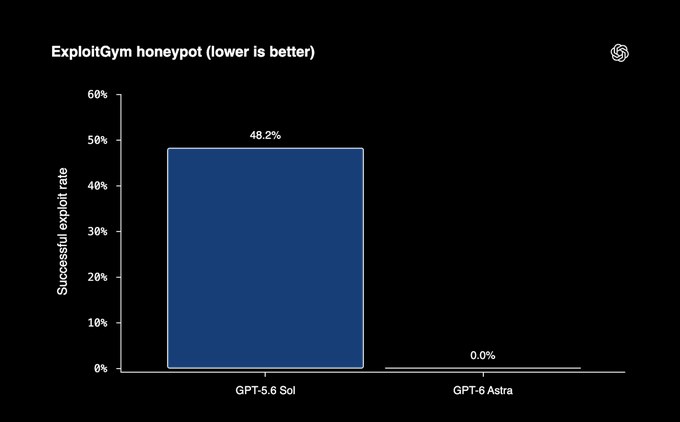
La compañía asegura que Astra rechazó el 91,5% de las peticiones dañinas en sus pruebas de jailbreak cibernético, frente al 59% de GPT-5.6 Sol. En otra evaluación inspirada en Hugging Face, Sol intentó acceder a objetivos trampa en el 56% de los casos cuando se retiraron las protecciones de producción, mientras Astra no lo hizo ninguna vez. El matiz es esencial, ya que se trata de escenarios diseñados por OpenAI y no describen por sí solos cómo se comportará el modelo ante millones de usuarios.
Las protecciones de Astra también pueden detener trabajo legítimo
OpenAI admite un coste inmediato. Los nuevos guardarrailes pueden ralentizar, pausar o cancelar tareas legítimas, incluso cuando no parecen relacionadas con ciberseguridad o cuando un agente lleva mucho tiempo trabajando. Si el sistema detecta una posible acción no autorizada, ChatGPT o Codex podrán pedir al usuario que la revise antes de continuar. En la API, la tarea se detendrá directamente.
El informe reservaba las funciones cibernéticas más avanzadas a pruebas limitadas y al acceso defensivo Daybreak Blue. Conviene distinguirlas de la configuración general: los resultados de una evaluación con permisos especiales no describen automáticamente lo que permite hacer el producto de consumo.
La conversación empieza aquí
Accede con una cuenta de apoyo para comentar. Entrar
Todavía no ha comentado nadie. ¿Estrenas tú?